Wat is een dns server en waarom is het belangrijk voor je netwerk
De essentiële rol van een DNS-server in moderne netwerken
Een DNS-server vormt een fundamenteel onderdeel van elk netwerk en het internet als geheel. DNS staat voor Domain Name System en fungeert als een digitale vertaaldienst die domeinnamen omzet naar numerieke IP-adressen. Deze vertaling is onmisbaar, want terwijl mensen namen zoals voorbeeld.nl gebruiken, functioneert het internet via IP-adressen zoals 192.168.1.1 om apparaten met elkaar te verbinden.
Zonder een DNS-server zou er enkel gewerkt kunnen worden met IP-adressen, wat onpraktisch is en voor gebruikers vrijwel onwerkbaar zou zijn. Het Domain Name System functioneert daardoor als het telefoonboek van het internet, waarin domeinnamen worden gekoppeld aan IP-adressen, zodat browsers en andere netwerkapparaten precies weten waar ze naartoe moeten voor het ophalen van websites, e-mail of andere diensten.
In de praktijk zoekt de computer na het invoeren van een domeinnaam automatisch het bijbehorende IP-adres op bij een DNS-server. Hierdoor wordt de connectiviteit met de juiste internetservice gegarandeerd. Het belang van een correcte DNS-configuratie in zakelijke en thuisnetwerken kan dan ook niet overschat worden: een foutieve instelling leidt tot onbereikbaarheid van diensten en frustrerende onderbrekingen in het netwerkverkeer.
De werking van een DNS-server is direct verbonden met netwerkbeheer en veiligheid. Netwerkbeheerders gebruiken DNS niet alleen voor adresvertaling, maar ook voor het optimaliseren van het internetverkeer, het managen van serverlocaties en het beschermen tegen bepaalde vormen van digitale aanvallen, zoals DNS-spoofing.
Voor een bedrijf in 2026 is het overzichtelijk en betrouwbaar beheren van DNS-servers cruciaal om soepel en veilig online te kunnen opereren. Dit maakt DNS tot een onmisbaar instrument voor gegarandeerde connectiviteit, snelle laadtijden en verhoogde gebruiksvriendelijkheid.
Hoe werkt het DNS-resolutieproces binnen je netwerk?
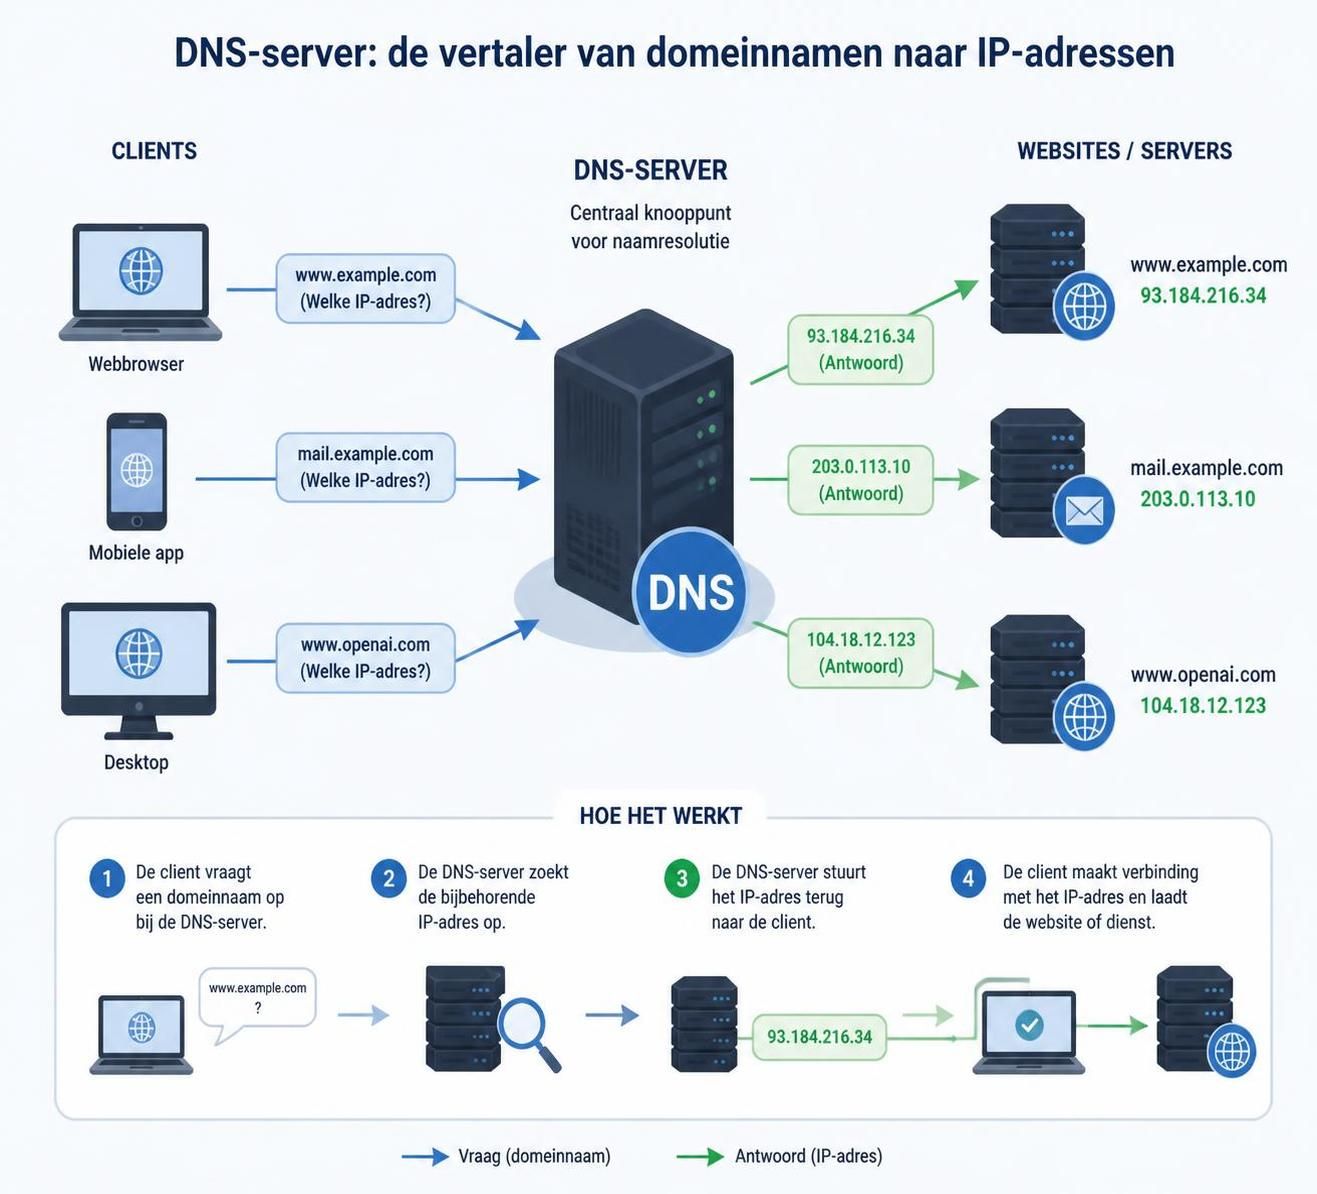
Een DNS-server werkt via een proces dat bekend staat als DNS-resolutie. Hierbij wordt de door jou ingevoerde domeinnaam vertaald naar het bijbehorende IP-adres zodat jouw apparaat verbinding kan maken met de juiste server op het internet.
Het proces verloopt stapsgewijs:
- Domeinnaam invoeren: De gebruiker typt in een browser bijvoorbeeld voorbeeld.nl in.
- DNS-verzoek verzenden: De computer zoekt lokaal in de cache of in het hosts-bestand of het IP-adres al bekend is.
- Recursieve DNS-server raadplegen: Als de informatie niet lokaal aanwezig is, stuurt het apparaat het verzoek door naar een recursieve DNS-server.
- Root- en TLD-servers doorzoeken: De DNS-server vraagt, indien nodig, eerst een root-server om een aanwijzing over de juiste top level domain (TLD) server, bijvoorbeeld voor .nl of .com, waarna deze doorgestuurd wordt naar de relevante authoritative server.
- Authoritatieve DNS-server opvragen: Deze server heeft de definitieve informatie en geeft het IP-adres van de gevraagde domeinnaam terug.
- Antwoord ontvangen en verbinden: De recursieve server retourneert het IP-adres aan jouw computer, waarna de browser verbinding maakt met het doeladres.
Deze keten van servers zorgt ervoor dat verzoeken efficiënt en betrouwbaar worden afgehandeld. Bij het managen van bedrijfsnetwerken speelt het goed instellen en onderhouden van de DNS-configuratie een belangrijke rol om storingen en vertraging in verkeer te voorkomen.
Overweeg bijvoorbeeld een grote Nederlandse webshop welke dagelijks duizenden bezoekers ontvangt. Door gebruik te maken van een netwerk met snelle, betrouwbare DNS-servers met caching, kunnen verplichte resoluties sneller worden afgehandeld, wat direct bijdraagt aan een optimale gebruikservaring en verhoogde omzet.
Voor een diepere technische uitleg en praktische tips is het waardevol om een gezaghebbende bron zoals inzicht in het belang van DNS bij netwerkbeheer te raadplegen.
Belangrijke DNS-records en hun impact op je netwerk en connectiviteit
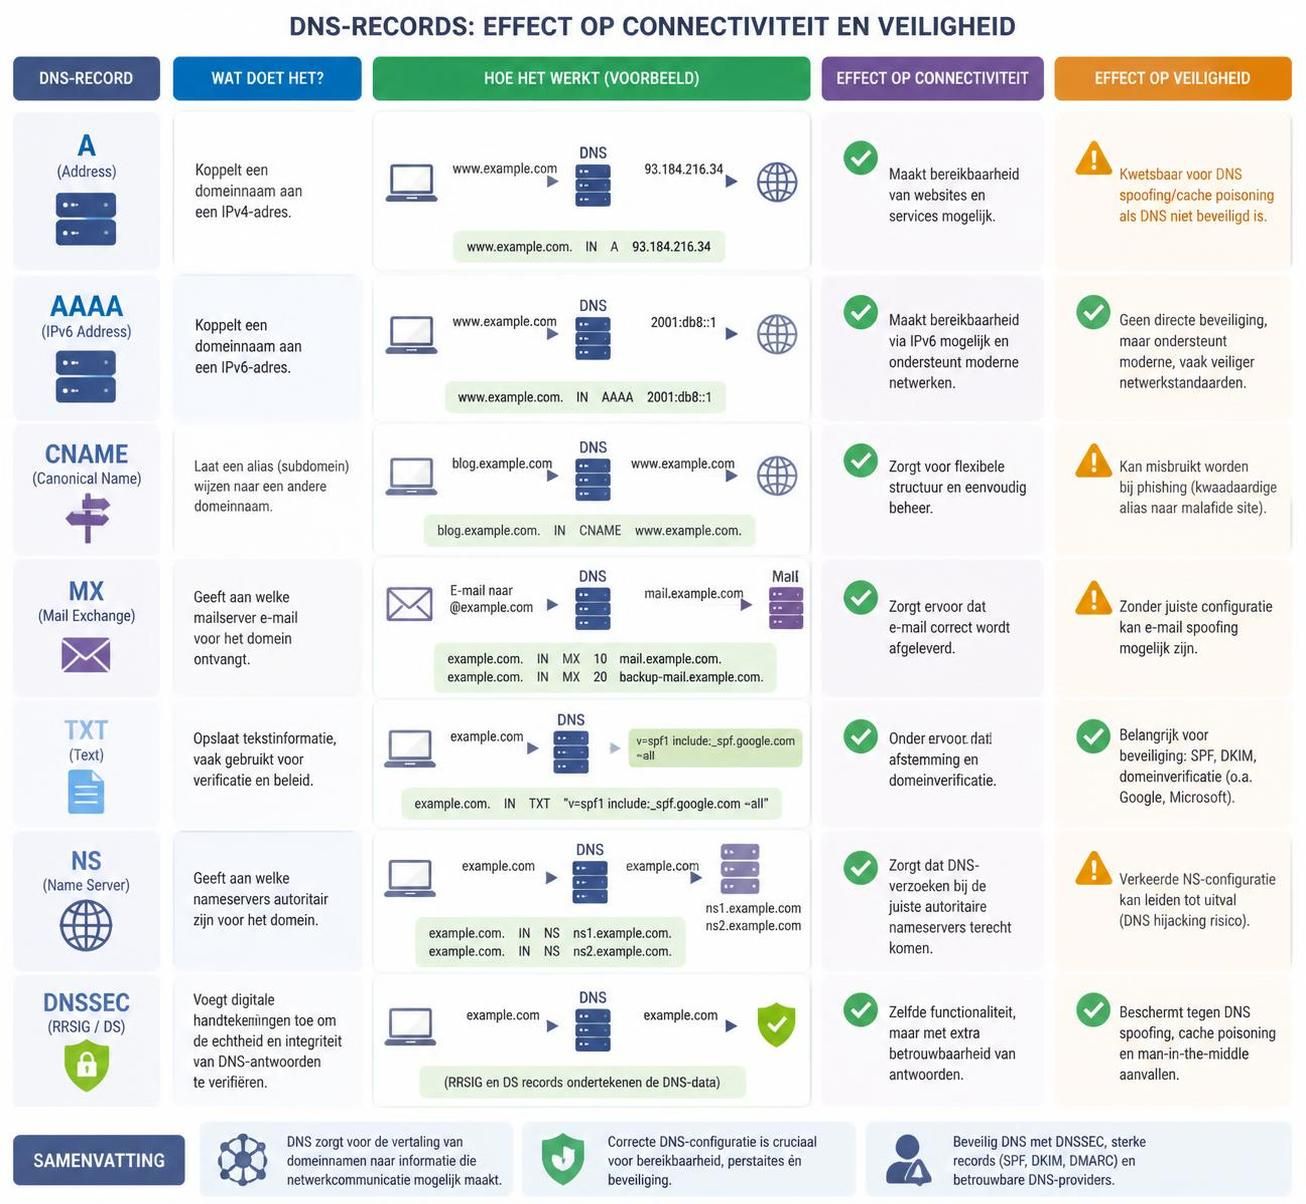
Voor een correcte werking van een DNS-server is het beheer van verschillende soorten DNS-records cruciaal. Elk type record vervult een specifieke functie binnen het domeinnaamsysteem om diensten zoals webpagina’s, e-mail, en verificatie te ondersteunen. Hieronder een overzicht van de belangrijkste records:
| DNS-record type | Functie | Voorbeeld gebruik |
|---|---|---|
| A-record | Koppelt een domeinnaam aan een IPv4-adres | voorbeeld.nl → 93.184.216.34 |
| AAAA-record | Koppelt een domeinnaam aan een IPv6-adres | voorbeeld.nl → 2606:2800:220:1:248:1893:25c8:1946 |
| CNAME-record | Alias naar een andere domeinnaam | shop.voorbeeld.nl → winkel.voorbeeld.com |
| MX-record | Bepaalt mailservers voor inkomende e-mail | hoogste prioriteit → mail.voorbeeld.nl |
| TXT-record | Bevat verificatie- en beveiligingsinformatie | SPF, DKIM, DMARC voor e-mailbeveiliging |
Het correct instellen en up-to-date houden van deze DNS-records is van groot belang om de netwerkconnectiviteit te waarborgen. Vooral MX- en TXT-records zijn kritisch voor bedrijfscommunicatie, omdat een verkeerde instelling de ontvangst van e-mails kan blokkeren of het risico op phishing verhoogt.
Neem als voorbeeld een dienstverlener die zijn e-mailbeveiliging optimaliseert door DMARC in te stellen via een TXT-record. Deze toevoeging minimaliseert de kans op misbruik van het domein door kwaadwillenden en verhoogt zo de algehele veiligheid in het netwerk.
De populariteit van IPv6 benadrukt daarnaast het belang van het toevoegen van AAAA-records, aangezien steeds meer providers deze protocollen implementeren. Dit is ook terug te zien bij aanbieders zoals Theory7.net die IPv6 standaard ondersteunen voor snellere en toekomstbestendige verbindingen.
Praktische stappen voor het beheren van DNS-instellingen in je netwerk
Het beheren van je DNS-server en gerelateerde instellingen kan een complex proces lijken, maar met de juiste kennis is het goed beheersbaar. Hier zijn de belangrijkste stappen voor het efficiënt inrichten en onderhouden van DNS binnen jouw netwerk:
- Inloggen bij je DNS-provider: Dit is meestal via een gebruikersportaal bij je domein- of hostingpartij, zoals Theory7.net, waar je toegang hebt tot je DNS-beheer.
- Selecteer de domeinnaam: Kies de domeinnaam waarvan je de DNS-instellingen wilt aanpassen.
- Wijzig of voeg records toe: Afhankelijk van je doel kunnen dat A-records zijn om de website te koppelen, MX-records voor e-mail, of TXT-records voor beveiligingsdoeleinden.
- Bewaar wijzigingen en monitor propagatie: Houd er rekening mee dat DNS-wijzigingen door het systeem wereldwijd gepropageerd moeten worden, wat meestal tussen enkele minuten tot 24 uur duurt.
- Gebruik tools voor controle: Tools zoals nslookup, dig of online diensten laten zien of je wijzigingen correct zijn doorgevoerd en functioneren.
HPads die configuraties veranderen zonder voldoende expertise kunnen onverwachte netwerkonderbrekingen veroorzaken. Daarom is het cruciaal om een duidelijk overzicht te houden van alle geregistreerde DNS-records en eventuele afhankelijkheden in kaart te brengen. Ook biedt regelmatig een back-up maken van je DNS-configuratie een extra beschermingslaag tegen fouten.
Voor wie op zoek is naar meer hands-on begeleiding kan de uitgebreide uitleg over DNS-instellingen bij Theory7 een praktische houvast bieden. Deze bron legt helder uit hoe gebruikers via een intuïtief beheerpaneel hun DNS eenvoudig kunnen beheren zonder diepgaande technische kennis.
Veelvoorkomende DNS-problemen en tips voor het waarborgen van netwerkveiligheid
Fouten in de DNS-configuratie zijn een frequente oorzaak van netwerkproblemen, van het niet kunnen bereiken van websites tot falende e-maildiensten. Selecteer hieronder enkele veelvoorkomende issues en manieren om ze te voorkomen of op te lossen:
- Onjuiste MX-records: Maken e-mail onbereikbaar. Controleer of de prioriteiten en adressen correct zijn ingesteld.
- Verouderde of incorrecte A-records: Leiden tot het bereiken van verkeerde servers. Essentieel bij hostingoverstappen om IP-adressen up-to-date te houden.
- Dubbele of conflicterende records: Kunnen onvoorspelbare netwerkgedragingen veroorzaken. Vermijd dubbele A- of CNAME-records zonder duidelijke reden.
- Gebrek aan SSL-certificaten voor subdomeinen: Kan tot onveilige verbindingen leiden, wat gebruikerswaarschuwingen veroorzaakt. SSL moet ook voor subdomeinen worden geregeld.
- DNS-spoofing en cache poisoning: Via DNSSEC kun je het risico op deze aanvallen aanzienlijk verminderen door je DNS-verkeer cryptografisch te beveiligen.
Het implementeren van DNSSEC is daarbij een belangrijke stap om het domeinnaamsysteem te beveiligen en de integriteit van DNS-antwoorden te waarborgen. Vooral organisaties die gevoelige gegevens verwerken of een grote online aanwezigheid hebben, profiteren van deze geavanceerde beveiligingslaag.
Daarnaast biedt het gebruik van Anycast DNS, waarbij dezelfde DNS-gegevens via meerdere geografisch verspreide servers worden aangeboden, voordelen in snelheid en redundantie voor de connectiviteit. Theory7.net maakt bijvoorbeeld standaard gebruik van deze technologie, wat bijdraagt aan stabiele en snelle DNS-resolutie wereldwijd.
Tot slot verdient het aanbeveling om regelmatig DNS-logs en netwerkverkeer te monitoren op afwijkingen, en samen te werken met een betrouwbare DNS-provider die ondersteuning biedt bij incidenten.
Voor meer diepgaande technische informatie en strategische adviezen over het voorkomen van internetproblemen lees je verder op de bronnen over oorzaken en oplossingen van internetstoringen.