Wat is sms phishing en hoe kunt u zich ertegen beschermen?
Wat is sms phishing en waarom is het een groeiend probleem in 2026?
Sms phishing, ook wel bekend als smishing, is een specifieke vorm van cybercrime waarbij criminelen via sms berichten proberen persoonlijke gegevens of geld te ontfutselen. Het woord is een samentrekking van “SMS” en “phishing”, waarbij phishing staat voor het bedrieglijk verkrijgen van gevoelige informatie. In tegenstelling tot traditionele phishing via e-mail, gebeurt smishing via sms berichten, wat het vertrouwen verhoogt, omdat mensen hun sms’jes vaak als persoonlijk en betrouwbaar ervaren.
In 2026 zien we dat smishing-aanvallen significant zijn toegenomen, mede doordat onze mobiele telefoons het primaire communicatiemiddel zijn geworden voor zowel privé als zakelijk gebruik. Smartphones bevatten minder beveiligingslagen dan computers, waardoor ze aantrekkelijker zijn voor aanvallers. Hackers gebruiken allerlei technieken om hun sms berichten zo echt mogelijk te laten lijken, inclusief het nabootsen van officiële organisaties zoals banken, pakketbezorgers en overheidsinstanties.
Een voorbeeld uit de praktijk: een gebruiker ontvangt een sms waarin staat dat er een probleem is met zijn bankrekening en dat hij via een link zijn gegevens moet controleren. In werkelijkheid leidt die link naar een vervalste website die gegevens steelt. Het gevaar van smishing zit ’m vooral in het feit dat mensen sneller geneigd zijn te klikken op een sms dan op een onverwachte e-mail. Daarom is het essentieel om goed op de hoogte te zijn van deze dreiging en de kenmerken van dergelijke berichten.
Hoewel smishing al jaren bestaat, is het in 2026 relevanter dan ooit door de toename van mobiel internetgebruik en online transacties via smartphones. Bij zakelijke telefonie en VoIP wordt steeds vaker aandacht besteed aan het signaleren en voorkomen van smishing, omdat bedrijven ook een aantrekkelijk doelwit zijn voor cybercriminelen.
Het is verstandig om uzelf te informeren over smishing en andere vormen van cybercrime. U kunt bijvoorbeeld praktijkgerichte trainingen volgen die duidelijk uitleggen hoe u sms phishing kunt herkennen en vermijden, zoals die van Startel. Deze trainingen helpen niet alleen consumenten, maar ook bedrijven hun digitale veiligheid te verbeteren.
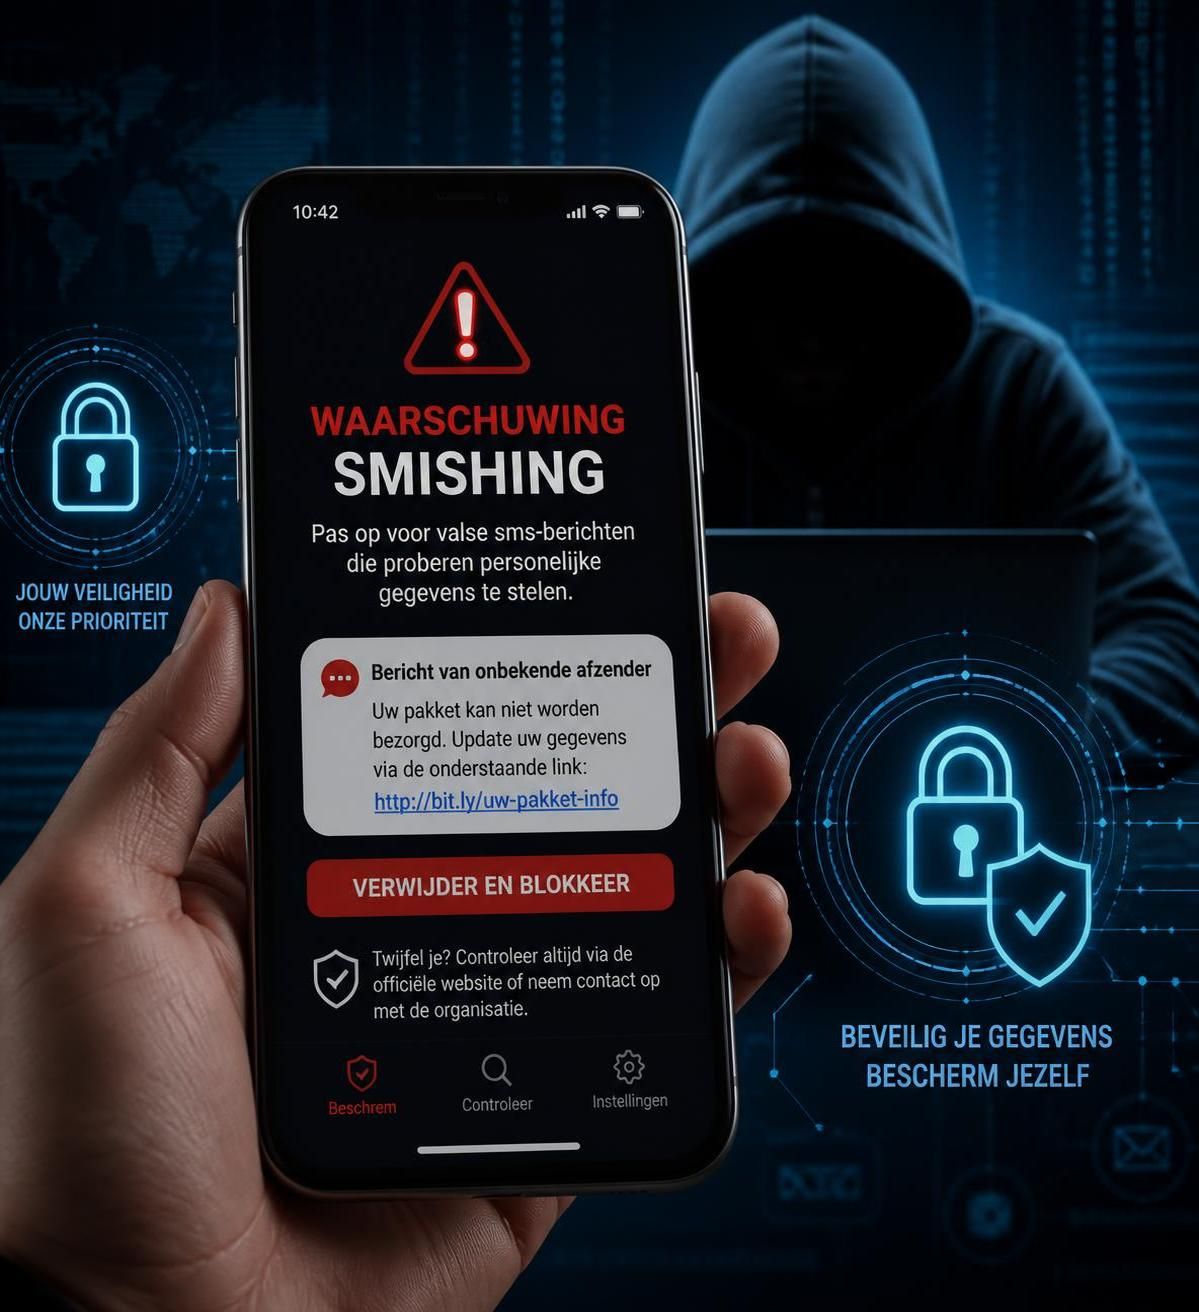
Herkennen van sms phishing: belangrijke kenmerken van verdachte sms berichten
Een essentieel onderdeel van bescherming tegen smishing is het herkennen van de signalen in verdachte sms berichten. Criminelen maken deze berichten vaak zeer overtuigend, maar er zijn een aantal opvallende kenmerken die u kunnen helpen om sms phishing te spotten.
Kernkenmerken van smishing berichten
- Valse urgentie: Berichten die direct reageren met claims als “Uw account wordt geblokkeerd” of “Pakket wordt teruggestuurd als u niet reageert.” Dit zet slachtoffers onder druk om snel te handelen zonder na te denken.
- Onbekende of verdachte afzender: Vaak lijkt het nummer bekend, maar kan met spoofing ook vervalst zijn. Let op vreemde telefoonnummers of korte nummers die niet kloppen.
- Verkorte of verdachte URL’s: Links die gebruikmaken van URL-verkorters of een webadres dat niet overeenkomt met de officiële website, zoals bijvoorbeeld “banking-act.nl” in plaats van “bank.nl”.
- Onpersoonlijke aanspreking: Sms berichten spreken u niet bij naam aan maar gebruiken algemene termen als “Beste klant” of “Gebruiker.”
- Spelfouten en afwijkende taal: Hoewel smishing berichten steeds professioneler worden, bevatten ze soms onnatuurlijke zinnen of taalfouten.
- Verzoek om gevoelige informatie: Sms’jes die vragen naar wachtwoorden, betaalgegevens, of bijvoorbeeld DigiD-informatie moet u nooit vertrouwen.
Toegevoegd aan deze kenmerken zijn visuele elementen zoals logo’s en stijlen die nabootsen van officiële bedrijven. Criminelen zijn namelijk vaardig geworden in het namaken van deze details. Vertrouw daarom nooit alleen op het uiterlijk of de afzender van een bericht. Om meer te weten hierover kunt u kijken op AVG’s uitleg over smishing waar deze aspecten uitvoerig besproken worden.
Voorbeeld: Een sms die zegt “Belangrijk: Uw PostNL pakket kan niet worden bezorgd. Klik hier om een nieuwe afleverdatum te kiezen” kan echt lijken, maar de link leidt naar een nepsite die uw gegevens probeert te stelen. Gelijktijdig kan het bericht u vragen te bellen naar een nummer dat oplichters beheersen.
Het herkennen van deze kenmerken vereist een bewustwording van hoe sms phishing werkt en wat de nieuwste tactieken van cybercriminelen zijn.
Technische werking van sms phishing: van spoofing tot malware op uw smartphone
Sms phishing maakt gebruik van technische methoden die het voor de ontvanger erg lastig maken om een kwaadwillend bericht te onderscheiden van een legitiem bericht. Hier bespreken we de onderliggende technieken en het gevaar dat ervan uitgaat.
Spoofing en nep-URL’s
De meest gebruikte techniek bij smishing is spoofing, waarbij de afzendernaam in het sms bericht wordt vervalst. Dit doet het bericht eruitzien alsof het afkomstig is van een vertrouwde organisatie zoals een bank of pakketdienst. Omdat dit op een smartphone minder zichtbaar is dan op een computer, is het lastiger om dit te controleren.
Daarnaast sturen smishers vaak verkorte URL’s of URL’s die op het eerste gezicht betrouwbaar lijken. Wanneer u op zo’n link klikt, wordt u doorgestuurd naar een nagemaakte website die identiek is aan de officiële site, maar waar uw gebruikersnaam, wachtwoord en betaalinformatie rechtstreeks worden onderschept.
Malwareverspreiding via sms links
In geavanceerde smishing-aanvallen wordt via de link malware gedownload op uw telefoon. Deze malware werkt op de achtergrond en kan:
- wachtwoorden onderscheppen
- sms berichten uitlezen en versturen
- toegang krijgen tot authenticatie-apps
- contacten besmetten door automatisch berichten te versturen
Door deze malware kunnen aanvallers ook identiteitsdiefstal plegen en zo aanzienlijke fraude veroorzaken. Het is daarom cruciaal om na het klikken op verdachte links uw toestel te scannen met een betrouwbare beveiligingsapp en meteen te handelen.
Een overzicht van technische smishing eigenschappen
| Techniek | Omschrijving | Gevolgen |
|---|---|---|
| Spoofing | Vervalsen van afzendernaam om legitiem te lijken | Vertrouwen winnen, slachtoffers overhalen tot klikken |
| Phishing URL’s | Links naar nepwebsites die inlog-/betaalgegevens stelen | Persoonlijke gegevensverlies, identiteitsdiefstal |
| Malware | Downloaden van schadelijke software via sms link | Backdoor toegang tot apparaat, gegevensdiefstal |
Ter ondersteuning van technische beveiliging is het verstandig om alle software up-to-date te houden, tweefactorauthenticatie te gebruiken en beveiligingsapps te installeren. Meer tips hiervoor vindt u bij Kaspersky’s gids voor smishing bescherming.
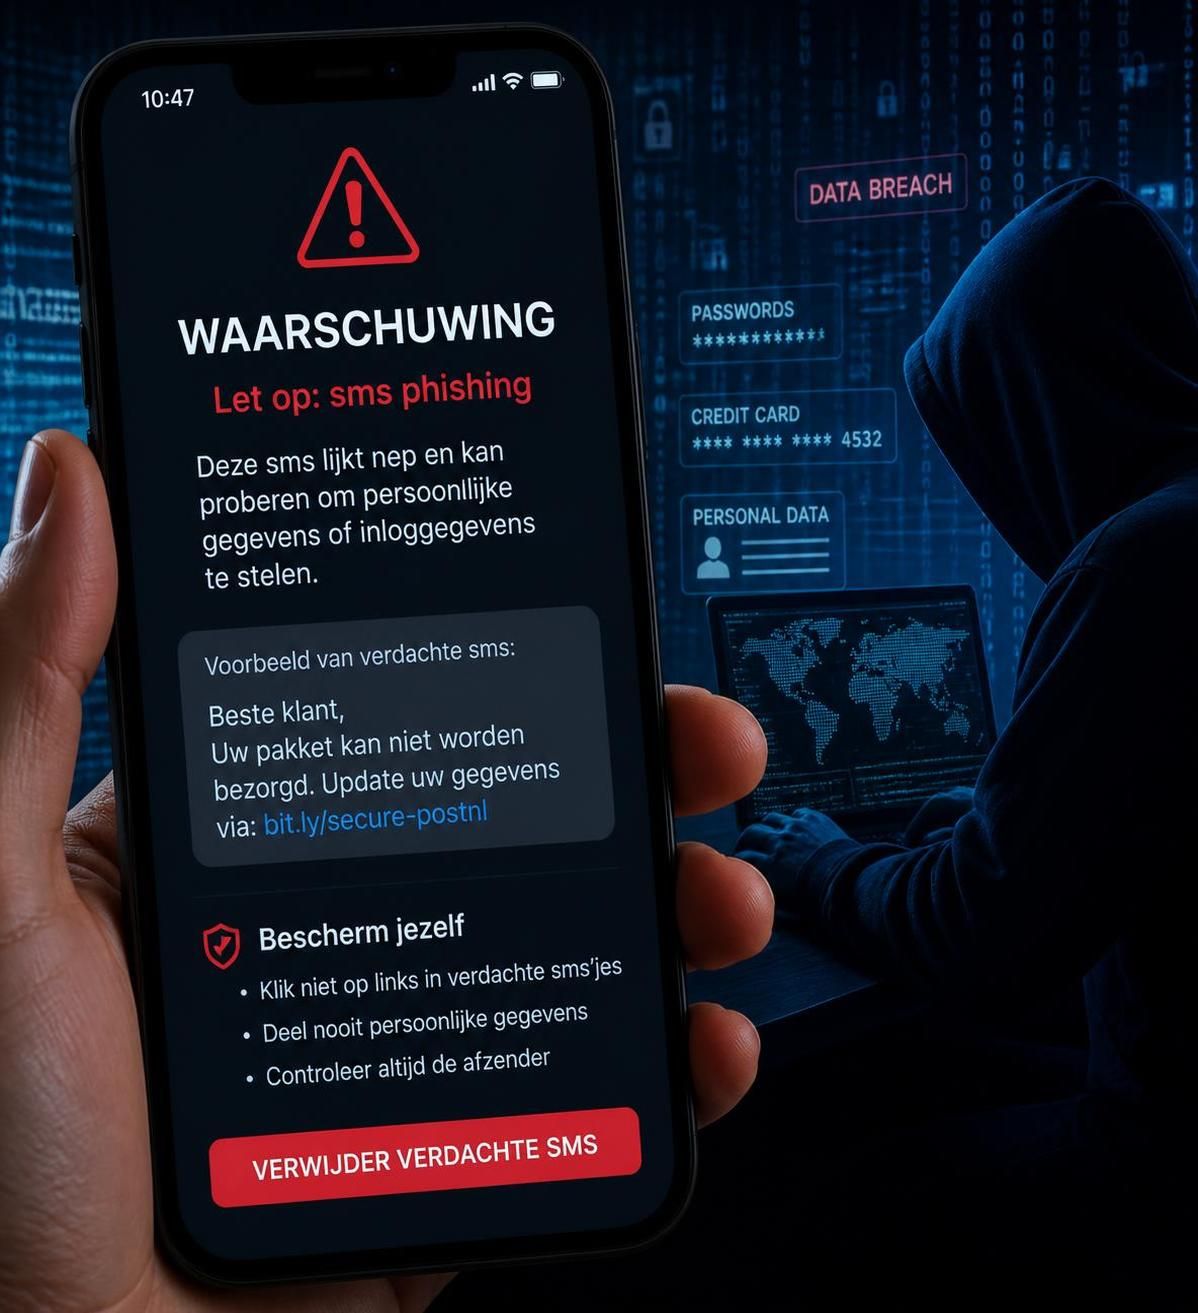
Het onderscheid tussen sms phishing, phishing en vishing: communicatiekanalen en gevaren
Hoewel soms door elkaar gebruikt, zijn sms phishing (smishing), gewone phishing en vishing verschillende vormen van social engineering, elk met hun eigen kenmerken en risico’s. Begrijpen hoe ze van elkaar verschillen helpt u gerichter veiligheidsmaatregelen te nemen.
Phishing via e-mail – de traditionele aanval
Phishing is de oudste vorm, waarbij via e-mails slachtoffers worden misleid om op frauduleuze links te klikken of persoonlijke informatie te verstrekken. Omdat e-mailbeveiliging en gebruikersbewustzijn verbeteren, schakelen oplichters steeds vaker over naar mobiele communicatie zoals smishing.
Smishing – de sms variant
Smishing maakt gebruik van sms berichten of andere directe berichtendiensten, waarbij het vertrouwen meestal hoger is. Dit maakt het voor criminelen gemakkelijker om slachtoffers te bereiken zonder dat ze worden herkend als nepberichten. In combinatie met spoofing en links naar malware is smishing een effectieve methode geworden.
Vishing – telefonische oplichting
Vishing gebeurt via telefoongesprekken, waarbij de aanvaller zich voordoet als een medewerker van een bekende organisatie om zo gevoelige informatie los te krijgen. Vaak wordt vishing gecombineerd met een smishing-bericht waarin het slachtoffer bijvoorbeeld wordt verzocht om een bepaald nummer te bellen, wat het vertrouwen vergroot.
Overzicht van verschillen tussen phishing, smishing en vishing
| Type | Communicatiekanaal | Typische aanpak | Voordelen voor criminelen |
|---|---|---|---|
| Phishing | Klikken op link, inloggen op nepwebsite | Groot bereik, makkelijk massaal te verzenden | |
| Smishing | Sms-berichten | Klikken op link, downloaden malware, bellen | Hoger vertrouwen, directe communicatie |
| Vishing | Telefoon | Persoonlijk contact, verzoek om gegevens | Vertrouwen door stem, direct contact |
Door de combinatie van deze methodes kunnen oplichters gebruikers goed manipuleren. Daarom is het essentieel dat u zich niet alleen bezighoudt met e-mailbeveiliging, maar ook alert bent op verdachte sms berichten en telefoontjes. Meer informatie over de verschillen en voorbeelden vindt u op de website van het NCSC over sms phishing.
Bescherming tegen sms phishing: praktische stappen voor veilig internetten
De beste verdediging tegen sms phishing is een combinatie van technische maatregelen, alertheid en kennis. Het bewust herkennen van verdachte sms berichten, gecombineerd met praktische handelingen, kan uw persoonlijke en zakelijke gegevens effectief beschermen.
Essentiële beschermingsmaatregelen tegen smishing
- Klik nooit zomaar op links in onverwachte sms berichten, ook niet als ze van een bekende organisatie lijken te komen.
- Bezoek altijd de officiële website door de URL zelf in te typen of via een betrouwbare app, in plaats van op een link in een sms te klikken.
- Gebruik tweefactorauthenticatie (2FA) voor al uw belangrijke accounts om een extra beveiligingslaag toe te voegen.
- Houd uw telefoon en apps up-to-date om recente beveiligingslekken te sluiten.
- Installeer een betrouwbare beveiligingsapp die schadelijke links op uw smartphone kan detecteren en blokkeren.
- Wees voorzichtig met het delen van uw telefoonnummer, zeker op publieke platforms waar criminelen hun databases mee vullen.
- Verwijder verdachte berichten direct en bewaar ze niet, zodat u niet per ongeluk op een link klikt.
Als u toch op een smishing link heeft geklikt, is snel handelen cruciaal. Schakel uw internetverbinding uit, verander onmiddellijk uw wachtwoorden, neem contact op met uw bank bij mogelijke betalingsfraude, en scan uw toestel met een beveiligingsapp. Doe ook altijd aangifte bij de politie en meld de aanval bij instanties zoals de Fraudehelpdesk.
Het is belangrijk om uw omgeving te waarschuwen want sommige malware kan zichzelf verspreiden via de contactenlijst op uw telefoon. Voor uitgebreide ondersteuning en training in cybersecurity kunt u terecht bij gespecialiseerde organisaties die praktijkgerichte opleidingen bieden, zoals Startel. Zij helpen u met het vergroten van uw digitale bewustwording en veiligheid.