Wat is wifi sniffing en hoe bescherm je je netwerk tegen ongewenste toegang
Wat is wifi sniffing en de impact op netwerkbeveiliging
Wifi sniffing verwijst naar het afluisteren van draadloos netwerkverkeer met als doel vertrouwelijke informatie te onderscheppen. Dit kan bijvoorbeeld gaan om wachtwoorden, e-mails, chatberichten of zelfs zakelijke data. Op het moment dat iemand zich binnen het bereik van een wifi-netwerk bevindt, kan deze persoon met geschikte tools het netwerkverkeer analyseren en eventueel gevoelige data bemachtigen.
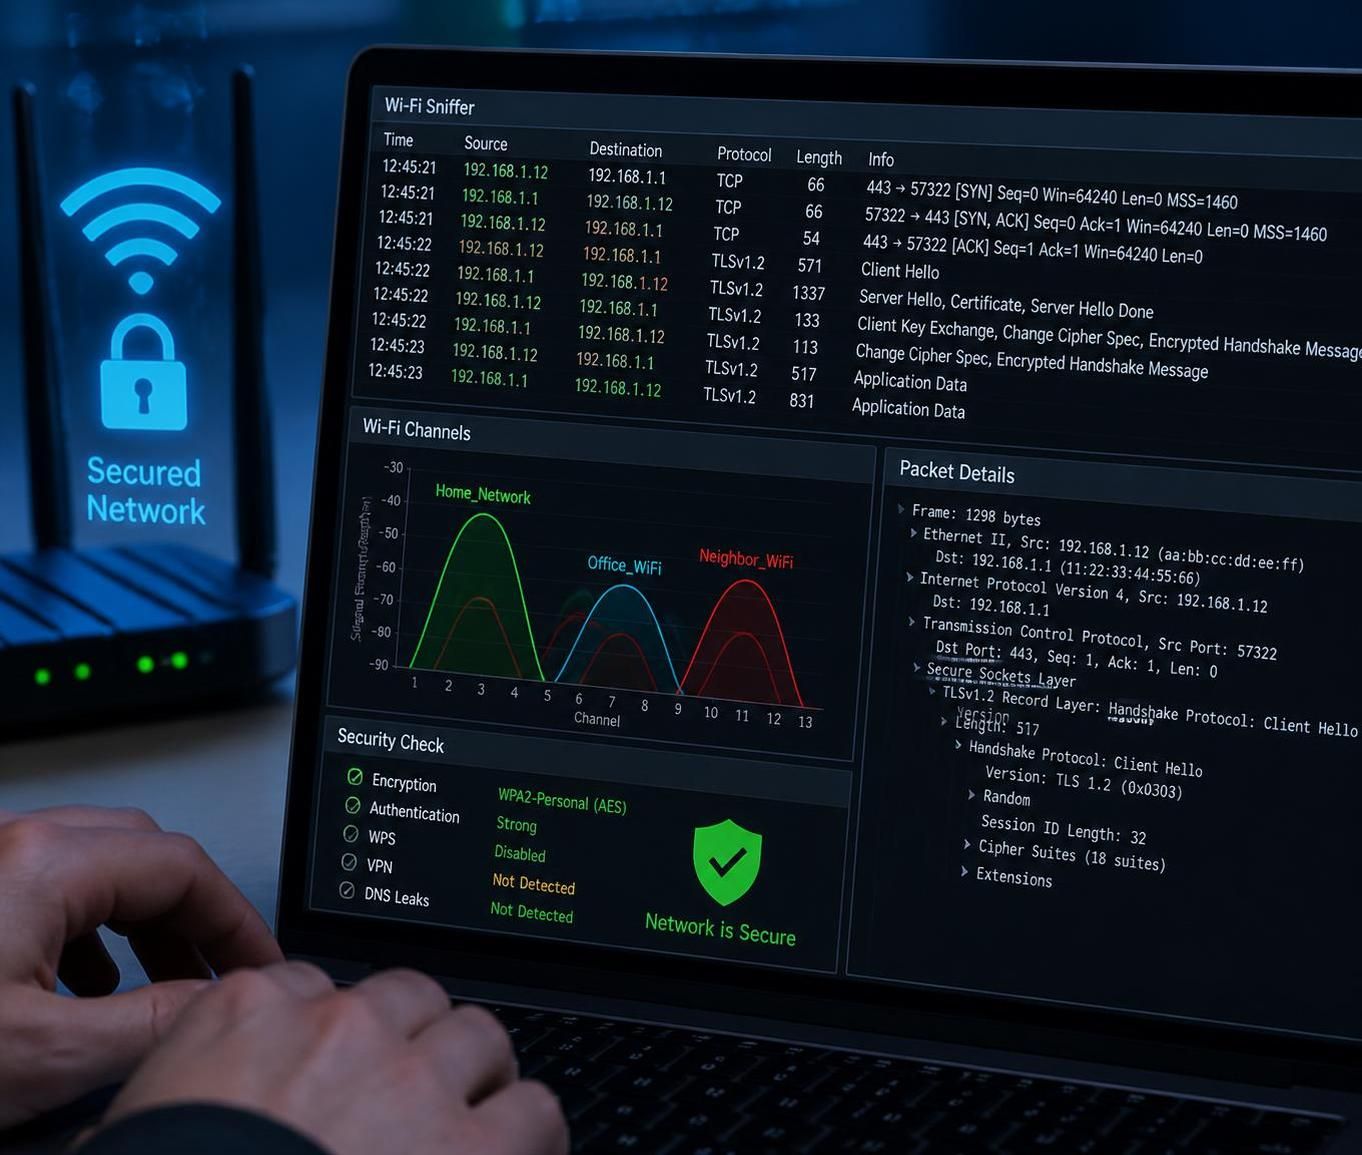
De technologie die hiervoor gebruikt wordt, staat bekend als een sniffer of packet sniffer. Hiermee kan een aanvaller realtime het dataverkeer monitoren en krijgt toegang tot gegevens die normaal gesproken beveiligd zouden moeten zijn. Een gebruikersvoorbeeld illustreert hoe eenvoudig wifi sniffing in de praktijk is: met materialen als een laptop en programma’s als Wireshark of Wifite kunnen zelfs relatief onervaren gebruikers een netwerk scannen en analyseren.
Organisaties zonder goede beveiligingsmaatregelen lopen het risico op ernstige datalekken, waarbij vertrouwelijke informatie in de verkeerde handen kan vallen. Vooral bedrijven en overheidinstellingen met gevoelige informatie ondervinden hierdoor grote risico’s. De gevolgen van een geslaagde aanval door netwerk sniffing kunnen variëren van kleine privacyproblemen tot aanzienlijke financiële en reputatieschade. Deze dreiging benadrukt dat wifi bescherming meer is dan een luxe; het is een noodzaak voor elke modern netwerkbeheerder.
De maximale impact van wifi sniffing wordt vaak onderschat omdat het onzichtbaar en geruisloos plaatsvindt. Een gebruiker merkt er doorgaans niets van wanneer zijn of haar gegevens worden onderschept. Vandaar dat het essentieel is om uitgebreid inzicht te hebben in hoe netwerkbeveiliging werkt en welke technieken gebruikt kunnen worden om ongewenste toegang effectief te voorkomen. meer lezen over wifi sniffers.
Praktische voorbeelden van wifi sniffing aanvallen en technieken
De realiteit van wifi sniffing is zowel alarmerend als technologisch interessant. In de praktijk zijn er diverse voorbeelden waarbij wifi sniffing op creatieve manieren is ingezet. Een bekend geval is de combinatie van een Raspberry Pi met een radiografisch bestuurbare auto (RC-auto). Met twee wifi-adapters kon een aanvaller op afstand verbinding maken met zijn eigen hotspot en tegelijkertijd gericht een naburig netwerk aanvallen. Deze aanvaller gebruikte een dictionary attack, waarbij automatisch veel mogelijke wachtwoorden werden getest, totdat het juiste WPA2-wachtwoord gevonden was.
Eenmaal binnen het netwerk installeerde hij een repeater die het signaal doorstuurde naar zijn eigen locatie voor verdere toegang en dataverkeer. Dit voorbeeld toont aan dat wifi bescherming vooral draait om het vermijden van zwakke wachtwoordbeveiliging en het uitschakelen van risicovolle functies zoals WPS.
Er zijn ook extreme methoden, zoals hackers die zelfs ondergrondse infrastructuren gebruiken, zoals regenafvoerkanalen, om fysiek in de buurt van een netwerk te komen. Door het gebruik van verlengde usb-kabels en krachtige software als Aircrack-NG kon in zo’n omgeving eenvoudig een verouderd WEP-wachtwoord worden gekraakt, waarna een man-in-the-middle-aanval werd uitgevoerd. Dit illustreert hoe creatief en inventief criminelen kunnen zijn om netwerkbeveiliging te omzeilen.
Daarnaast zijn er moderne aanvallen met behulp van drones die uitgerust zijn met kleine computerapparaten zoals een Wifi Pineapple of Raspberry Pi. Deze drones bereiken plekken waar je normaal niet gemakkelijk bij komt, bijvoorbeeld boven de ramen van een kantoorgebouw. Door gebruik te maken van ‘impersonatie’ technieken en het kopiëren van legitieme MAC-adressen, kunnen aanvallers toegang krijgen en zichzelf verborgen houden in het netwerk. Zulke aanvallen tonen aan dat netwerk sniffing steeds geavanceerder en moeilijker te detecteren wordt.
Voor uitgebreide voorbeelden en tactieken van wifi aanvallen kunt u kijken op de pagina met praktische wifi hackcases die inzicht geven in concrete dreigingen en hoe deze technisch worden uitgevoerd.
Essentiële beveiligingsmaatregelen tegen wifi sniffing en ongewenste toegang
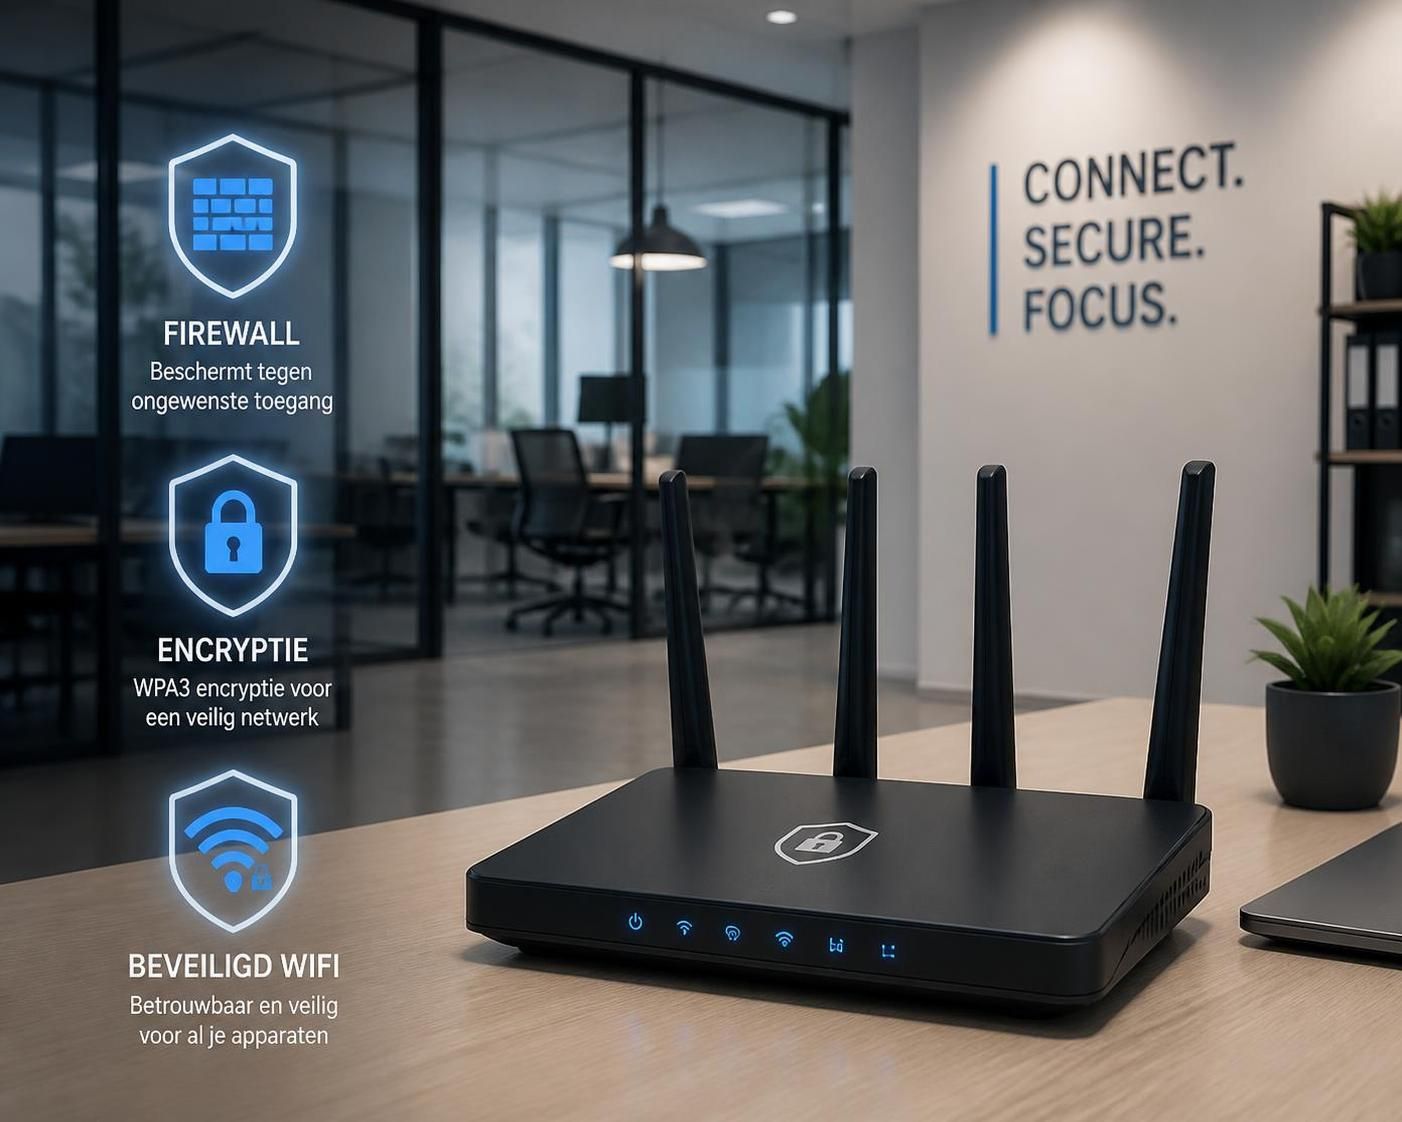
Een effectieve wifi bescherming vereist een combinatie van technische en organisatorische stappen. Allereerst is het cruciaal om gebruik te maken van de sterkste encryptieprotocollen die beschikbaar zijn. De huidige standaard is WPA3, die veel veiliger is dan de oudere WEP- en WPA2-protocollen. WPA3 maakt gebruik van 192-bit versleuteling en Simultaneous Authentication of Equals (SAE), wat brute force-aanvallen sterk reduceert.
Daarnaast is het belangrijk om de standaard login- en beheerdersgegevens van routers te wijzigen. Standaard gebruikersnamen en wachtwoorden zoals “admin/admin” of “admin/1234” zijn een uitnodiging voor kwaadwillenden. Een sterk, uniek wachtwoord van zeker twaalf tekens met een mix van hoofdletters, cijfers en symbolen vormt de basis van goede wachtwoordbeveiliging.
Een overzichtelijke lijst met kernpunten voor makkelijke implementatie:
- Gebruik altijd WPA3 en schakel andere protocollen uit.
- Wijzig standaard router admin wachtwoorden.
- Schakel WPS uit om kwetsbaarheden in pincodes te voorkomen.
- Update regelmatig je routerfirmware om beveiligingslekken te dichten.
- Zet de SSID-vermelding uit om je netwerk minder zichtbaar te maken.
- Gebruik aparte gastnetwerken om toegang tot gevoelige gegevens te beperken.
- Activeer en configureer de ingebouwde firewall optimaal.
- Voer regelmatig netwerkmonitoring uit om verdachte apparaten te detecteren.
- Beperk het bereik van het wifi-signaal waar mogelijk.
- Verzeker fysieke beveiliging van je netwerkapparatuur.
Het gebruik van een firewall speelt een essentiële rol in dit geheel. Firewalls controleren binnenkomend en uitgaand netwerkverkeer en blokkeren ongeautoriseerde verbindingen. Een goed ingestelde firewall voorkomt dat aanvallers zonder toestemming data kunnen binnenhalen of versturen vanuit het netwerk.
Check regelmatig of je router en netwerkapparatuur correct beveiligd zijn via tools die je inzicht geven in je netwerkstatus. Met behulp van een router audit tool kun je bijvoorbeeld makkelijk de beveiligingsinstellingen controleren en optimaliseren. Deze praktische tools helpen om ongewenste toegang vroegtijdig te signaleren en te voorkomen.
De rol van netwerkmonitoring in het detecteren van wifi sniffing activiteiten
Netwerkmonitoring is een krachtig middel om ongewenste toegang of verdachte activiteiten binnen je wifi-netwerk snel te herkennen. Door continu te controleren welke apparaten zijn verbonden en hoeveel data er wordt verbruikt, kun je afwijkingen in het verkeer detecteren die kunnen wijzen op wifi sniffing of andere aanvalstechnieken.
Professionele organisaties gebruiken hiervoor Intrusion Detection Systems (IDS) en Intrusion Prevention Systems (IPS), die het netwerkverkeer analyseren en automatisch alarmsignalen afgeven bij verdachte patronen. Voor thuisgebruik en kleine bedrijven zijn er gebruiksvriendelijke softwareoplossingen zoals Glasswire en NetSpot die eveneens een overzicht bieden van verbonden apparaten en dataverkeer.
Een praktische werkwijze om jouw netwerk te controleren omvat deze stappen:
- Download en installeer een netwerkmonitoringtool die compatibel is met jouw systeem.
- Voer regelmatig scans uit om alle verbonden apparaten te identificeren, inclusief hun MAC-adressen en dataverbruik.
- Signaleer onbekende of verdachte apparaten direct en blokkeer deze via MAC-filtering in je router.
- Controleer de logbestanden van je router om te zien of er pogingen zijn gedaan tot ongeautoriseerde toegang.
- Houd je firmware en software up-to-date om exploits te voorkomen.
Hiermee voorkom je niet alleen dat kwaadwillenden je netwerk binnendringen, maar kun je ook bandbreedtediefstal en datalekken opsporen. Het continue bewaken van je netwerk is essentieel omdat wifi sniffing en andere aanvalsmethoden steeds geavanceerder worden. Effectieve bescherming tegen Wi-Fi sniffer aanvallen gaat vaak samen met solide netwerkbewaking.
Technologische trends en toekomstige ontwikkelingen in wifi sniffing en netwerkbeveiliging
De afgelopen jaren zien we een duidelijke evolutie in technieken voor wifi sniffing en tegelijkertijd ook in de middelen om je netwerk te beveiligen. Automatisering en de beschikbaarheid van goedkope hardware zorgen ervoor dat steeds meer kwaadwillenden gebruik maken van geavanceerde gadgets zoals Raspberry Pi’s en WiFi Pineapples, vaak gecombineerd met drones die moeilijk te detecteren zijn.
Een belangrijk risico in de toekomst is “daisy chaining”, een methode waarbij aanvallers via een geïnfiltreerd apparaat verder het netwerk binnendringen zonder fysieke toegang te hoeven hebben tot het volgende doelwit. Dit maakt het voor beheerders complexer om beveiligingsproblemen te signaleren omdat iedere stap op een andere locatie plaatsvindt. Voor organisaties is het daarom noodzakelijk om naast digitale ook fysieke beveiligingsmaatregelen te treffen. Denk aan toegangscontrole tot serverruimtes en netwerkapparatuur.
Daarnaast is er een groeiende markt voor detectie- en jammingsystemen die specifiek ontworpen zijn om ongewenste wifi-apparaten en drones op te sporen en uit te schakelen. Hoewel het legaal gebruik van jamming in de meeste landen restricties kent, worden zulke systemen steeds vaker ingezet door kritieke infrastructuren en overheden.
De verschuiving naar WPA3 biedt betere encryptie maar het blijft van groot belang om gebruikers te blijven trainen en bewust te maken van veiligheidsrisico’s. De menselijke factor is immers nog steeds een van de zwakste schakels in de beveiligingsketen.
Onderstaand een overzicht van belangrijke toekomstige ontwikkelingen en aandachtspunten:
| Trend / Ontwikkeling | Impact op Netwerkbeveiliging | Praktische Adviezen |
|---|---|---|
| Drones voor wifi sniffing | Nieuw aanvalsvector op moeilijk bereikbare locaties | Fysieke beveiliging en detectiesystemen implementeren |
| Geautomatiseerde hacktools | Lagere drempel voor aanvallers | Blijf firmware en software updaten en monitor het netwerk |
| Daisy chaining tussen netwerken | Complexe ketenaanvallen en persistente toegang | Segmenteer netwerken en beperk toegang tot kritieke systemen |
| Verbeterde encryptiestandaarden (WPA3) | Sterkere bescherming tegen brute force en sniffing | Zorg dat alle apparaten compatibel zijn en stel WPA3 in |
| Jamming en detectie technologie | Bescherming tegen onbemande wifi-aanvallen | Evalueer legale middelen en overleg met telecomexperts |
Het is van belang voor iedere netwerkbeheerder om constant op de hoogte te blijven van deze ontwikkelingen. Hiermee voorkom je dat je netwerk het volgende doelwit wordt van geavanceerde wifi sniffing-aanvallen. Een goede balans tussen technische maatregelen en bewustwording onder gebruikers is de sleutel.
Zie ook onze uitgebreide analyse over wifi sniffing in 2026 voor diepgaande inzichten over de nieuwste trends en best practices in netwerkbeveiliging.