Hoe een router audit tool je netwerkbeveiliging kan verbeteren
De essentie van een router audit tool in netwerkbeveiliging verbeteren
In het hedendaagse digitale landschap is netwerkbeveiliging een kritieke factor voor zowel particulieren als bedrijven. Een router audit tool speelt hierin een centrale rol. Door een grondige beveiligingsanalyse van uw router uit te voeren, krijgt u een helder inzicht in de zwakke plekken van uw netwerk. Dergelijke tools helpen niet alleen bij het opsporen van vulnerabilityscans en ongewenste open poorten, maar geven ook concrete aanbevelingen om de beveiliging effectief te versterken.
Het belang van een goed gedocumenteerde audit kan op geen enkel netwerk worden onderschat. Immers, routers vormen het knooppunt waar alle netwerkverkeer wordt geleid, waardoor ze een geliefd doelwit zijn voor aanvallers. Het regelmatig toepassen van een audit tool kan ongewenste toegang voorkomen en daarmee datalekken of misbruik tegengaan. In dit kader zijn uitgekiende scanmethodes met tools zoals Router Security Audit zeer waardevol voor security engineers en netwerkbeheerders.
Zo’n tool komt vooral van pas bij het controleren van configuraties, versleuteling van de communicatie, en het opsporen van kwetsbaarheden zoals open FTP- of Telnet-poorten die nog wel eens op standaard routers worden aangetroffen. Het is overigens van belang om de controle uit te voeren op het juiste moment en met de juiste methodiek, bijvoorbeeld door een beveiligingsaudit op wifi-systemen, waarbij zowel bekabelde als draadloze componenten worden onderzocht.
Met een audit tool worden openstaande poorten, actieve services en hun firmware versies in kaart gebracht. Dit maakt een rationele inschatting van het risicobeheer mogelijk, wat onmisbaar is voor elk netwerkbeheer die de cybersecurity hoog in het vaandel heeft staan. Het opzetten van een dergelijke audit vereist overigens enige technische know-how, zoals het goed instellen van Nmap en het nauwgezet lezen van de gescande output, waarmee potentiële risico’s worden blootgelegd.
Stapsgewijze aanpak van router audits voor een betere netwerkmonitoring
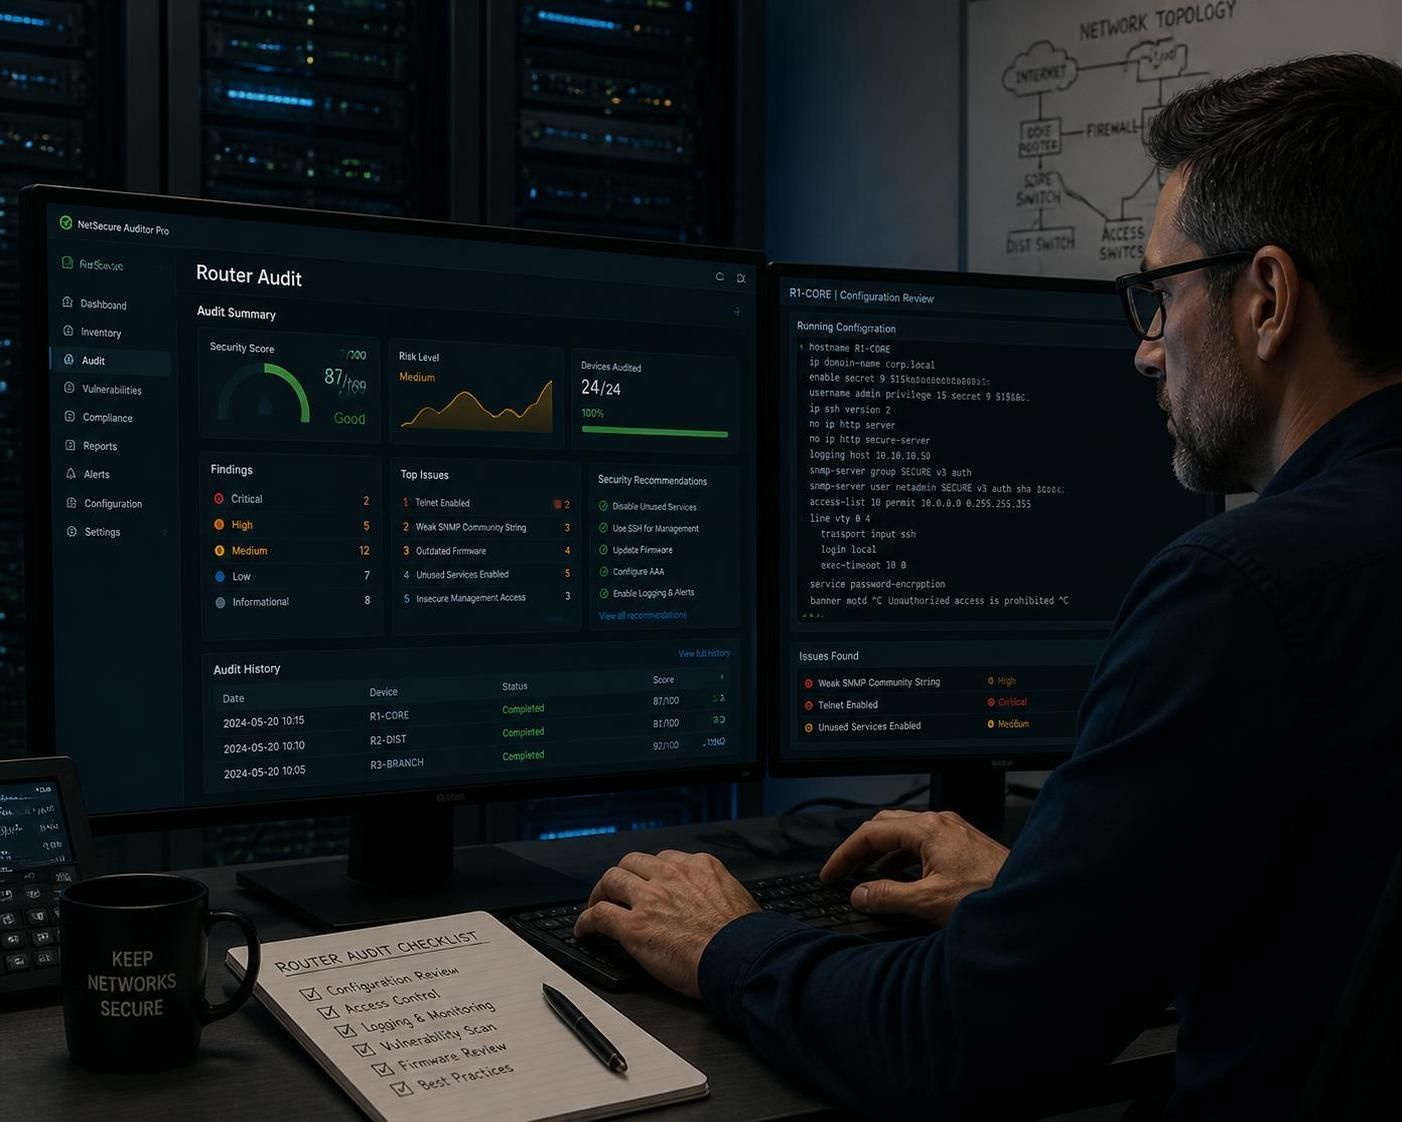
Een router audit tool werkt doorgaans via een systematische serie stappen. Deze gestructureerde methodiek is essentieel om niet alleen oppervlakkige, maar ook diepgaande zwaktes te identificeren. Neem bijvoorbeeld de audit uitgevoerd op een Technicolor TD5130 router, geleverd door een ISP zoals Maroc Telecom. Hier werden meerdere kritieke bevindingen gedaan waaronder open FTP en Telnet poorten, een gSOAP kwetsbaarheid en een oud SSL-certificaat.
Eerst wordt het fysieke netwerk correct ingesteld, waarbij het advies luidt om via een vaste ethernetverbinding te werken. Dit bevordert een stabiele auditomgeving zonder interferentie van draadloze signalen. Vervolgens wordt het IP-adres van de router vastgesteld – een cruciale eerste stap om contact te maken met de router en diens diensten te scannen. Tools zoals Nmap worden gebruikt om zowel een basis- als een gedetailleerde scan op alle 65535 poorten uit te voeren, inclusief TCP en UDP protocollen.
Een vulnerabilityscan richt zich niet alleen op bekende poorten, maar onderzoekt ook verborgen diensten die opereren op minder voor de hand liggende poortnummers. Bijvoorbeeld, de TR-069 service op een hoge poort is bekend als een ISP managementportaal, wat een risico kan vormen als deze lekken vertoont. De audittool kan zelfs aangepaste scripts draaien om specifieke service-informatie te verkrijgen, zoals SSL certificaatdata of FTP-anon toegang.
Na het detecteren van kwetsbaarheden kan de beheerder via de webinterface en handmatige controles gedetailleerde beveiligingsinstellingen nalopen. Dit omvat het wijzigen van standaard wachtwoorden, uitschakelen van onveilige services zoals Telnet, en het implementeren van sterke WPA3 wifi-encryptie. Het is aan te raden het auditproces te sluiten met een confirmatiescan, om te verifiëren dat de hardening-maatregelen effectief zijn geïmplementeerd. Voor een praktische handleiding over al deze stappen is het nuttig om een tool zoals Router Audit Tool te raadplegen voor richtlijnen en best practices.
Veelvoorkomende kwetsbaarheden en valkuilen bij router auditing en verbetering
Een belangrijk onderdeel van een router audit is het herkennen en aanpakken van standaard zwakke plekken die hackers vaak misbruiken. Bijvoorbeeld, een veel voorkomende kritieke kwetsbaarheid is het openstaan van FTP en Telnet diensten die geen encryptie gebruiken. Vanuit een cybersecurity perspectief maakt dit het mogelijk voor een aanvaller binnen het netwerk om wachtwoorden en commando’s eenvoudig mee te lezen.
Ook verouderde firmware, zoals een bekende kwetsbare versie van dnsmasq, brengt een hoog beveiligingsrisico met zich mee. Dit DNS-relayservicevoert routing uit binnen het netwerk en een kwetsbaar dnsmasq kan leiden tot redirect aanvallen waarbij gebruikers naar malafide websites worden verwezen. Het is daarom essentieel om routers regelmatig te updaten en kritische patches onmiddellijk toe te passen. Dit proces wordt vereenvoudigd met een goede netwerkmonitoring en geautomatiseerde dubbele checks binnen de audit tool.
Een andere valkuil is het gebruik van oude of verlopen SSL-certificaten op de router’s webinterface. Hoewel dit op het eerste gezicht een laag risico lijkt, veroorzaakt het gebruikers dieurenuren door beveiligingswaarschuwingen te negeren, wat op termijn kan leiden tot succesvollere MITM (Man-in-The-Middle) aanvallen. Het uitschakelen of beperken van functies zoals UPnP en WPS, die soms standaard ingeschakeld zijn, sluit verder ongewenste toegangspoorten af.
Hieronder vindt u een overzichtstabel van kritieke kwetsbaarheden en de aanbevolen acties daarbij:
| Kwetsbaarheid | Risiconiveau | Actie |
|---|---|---|
| Open FTP poort (21) | Critiek | Direct uitschakelen of beperken tot veilige verbinding |
| Telnet toegang (23) | Critiek | Uitschakelen en vervangen door SSH |
| Verlopen SSL-certificaat (443) | Middel | SSL-certificaat vernieuwen en HTTPS afdwingen |
| Onveilige WPS-functie | Hoog | Uitschakelen om brute force aanvallen te voorkomen |
| TR-069 remote management | Critiek | Beperk toegang en monitor gebruik |
Het adequaat adresseren van deze issues verkleint het blootstellingsrisico aanzienlijk en versterkt de algehele netwerkbeveiliging. Tevens reduceert men daarmee het aantal valse alarmsignalen in de netwerkmonitoring systemen.
Top 10 netwerkbeveiligingsaudittools voor een professionele risicoanalyse
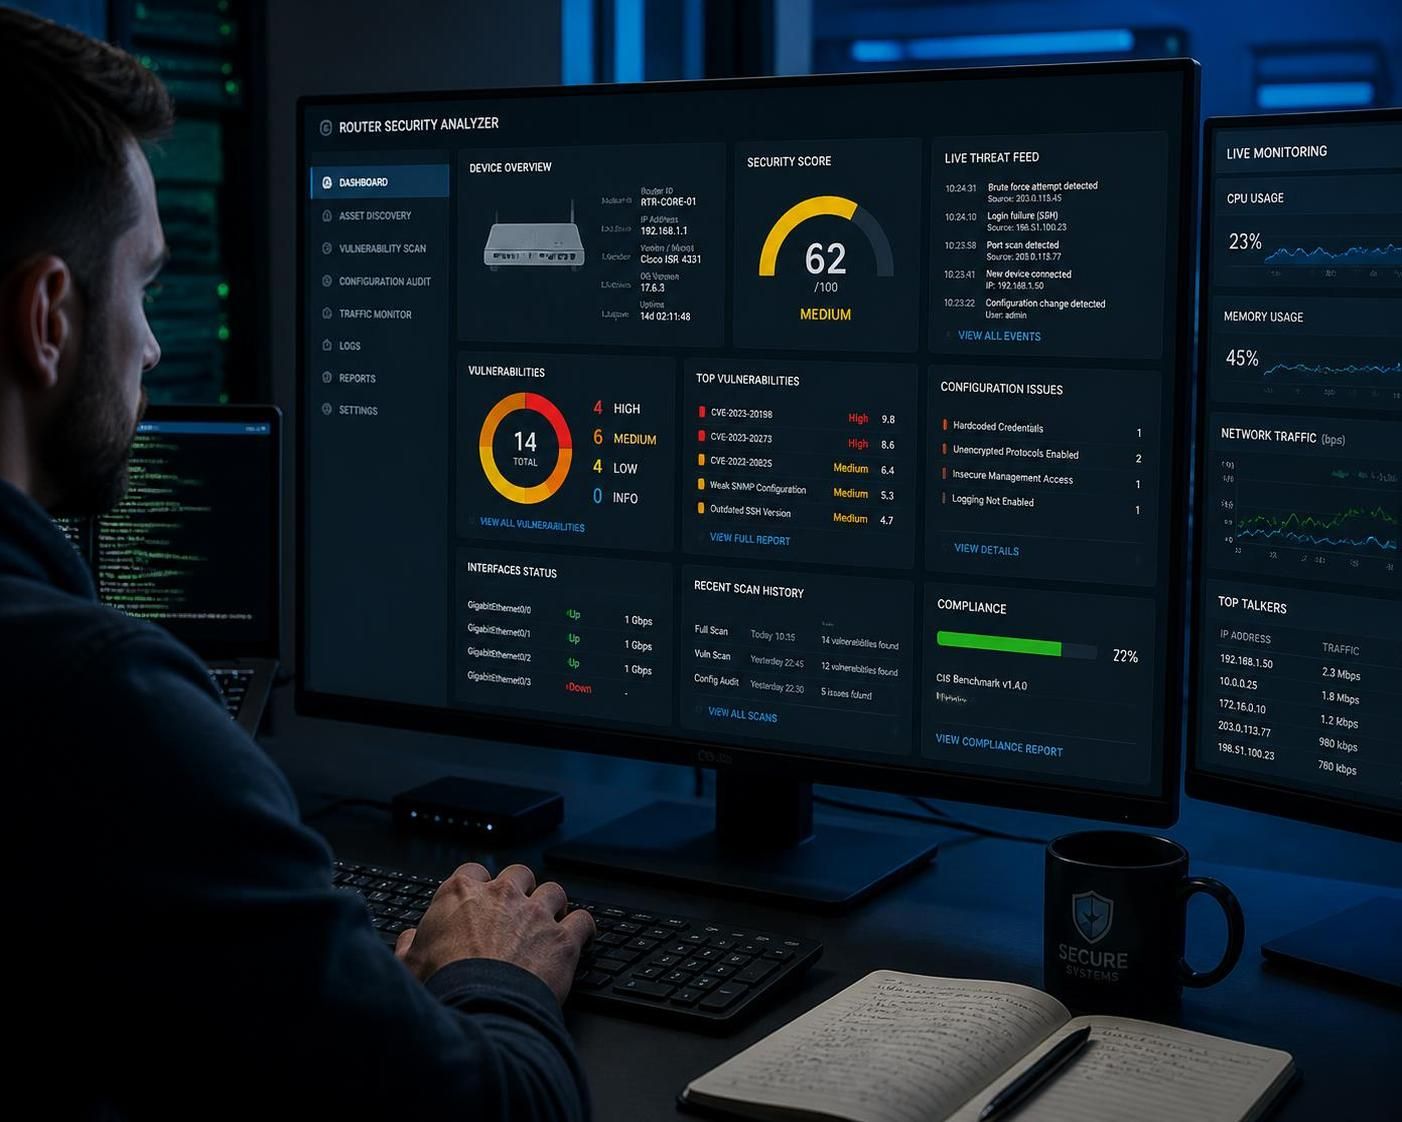
In het moderne IT-landschap is het gebruik van gespecialiseerde netwerkbeveiligingsaudittools onmisbaar geworden. Tools zoals SentinelOne bieden geavanceerde AI-gedreven analyses die realtime dreigingen identificeren en automatisch reageren op afwijkingen. Hun platform integreert risicobeheer in hybride cloud- en on-premise-omgevingen, zelfs bij kortstondige workloadspieks zoals containers in Kubernetes of serverloze applicaties.
Andere populaire tools zoals SolarWinds Network Performance Monitor en Paessler PRTG Network Monitor combineren netwerkprestatiebewaking met integrale veiligheidsscans. Ze detecteren abnormale verkeerspatronen, ongebruikelijke poortactiviteiten en configuratiefouten die kunnen duiden op een aanval. Nagios XI en ManageEngine OpManager bieden schaalbare oplossingen waarbij configuratiebeheer en alerting centraal staan.
Onderstaande lijst presenteert tien toonaangevende netwerkbeveiligingsaudittools, elk met hun unieke specialisaties en voordelen:
- SentinelOne Singularity – AI-gedreven realtime beveiliging en compliance monitoring
- SolarWinds Network Performance Monitor – Prestatie- en netwerkverkeersanalyse
- Paessler PRTG Network Monitor – Gedistribueerde monitoring met flexibele alarmen
- Nagios XI – Uitgebreide netwerk- en systeemmonitoring
- ManageEngine OpManager – Integratie van netwerkbewaking en configuratiemanagement
- Zabbix – Open source, aanpasbare netwerkbewaking en alerts
- Cisco Stealthwatch – Flow-gebaseerde detectie van netwerkdreigingen
- Datadog Network Monitoring – Cloudgebaseerde monitoring met korte termijn workloaddetectie
- Auvik Network Management – Automatische topologie en configuratieback-ups
- LogicMonitor – Automatische detectie en correlatie van netwerk- en applicatie-incidenten
Deze tools bieden een combinatie van scanning, netwerkmonitoring en compliance auditmogelijkheden die schalen met de omvang en complexiteit van de infrastructuur. Het belang van een goed passende tool is omvangrijk, want dit bepaalt mede hoe snel en effectief bedreigingen worden opgemerkt en aangepakt.
Wanneer u een keuze maakt, houdt dan rekening met factoren zoals integratiemogelijkheden, schaalbaarheid, real-time detectie en mate van automatisering binnen uw netwerk. Meer diepgaande informatie en gebruikerservaringen zijn te vinden via platforms die real-world casussen delen, bijvoorbeeld via SentinelOne’s overzicht van netwerkbeveiligingsaudittools.
Praktische tips voor het uitvoeren van een effectieve router audit met verbeterde cybersecurity
Voor netwerkprofessionals en verantwoordelijken voor bedrijfsnetwerken is het verstandig om een aantal concrete richtlijnen te volgen bij het toepassen van een router audit tool. Hierbij staat praktische toepasbaarheid en effectiviteit centraal. Hieronder een overzicht van aanbevelingen die bijdragen aan een succesvolle audit en een robuustere netwerkbeveiliging:
- Voer audits uitsluitend uit op eigen apparatuur of met expliciete toestemming. Ongeautoriseerde scans zijn illegaal en kunnen de privacy schenden.
- Gebruik altijd een bekabelde verbinding tijdens de scan om stabiele en betrouwbare resultaten te waarborgen.
- Documenteer elke stap van de audit zorgvuldig, inclusief gevonden kwetsbaarheden en genomen maatregelen.
- Controleer standaardwachtwoorden en wijzig deze onmiddellijk om eenvoudige inbraken te voorkomen.
- Schakel overbodige diensten uit, zoals Telnet en FTP, indien mogelijk via de routerinterface.
- Update firmware en beveiligingscertificaten regelmatig om nieuwe kwetsbaarheden af te dekken.
- Beperk remote management en monitor kritisch systeemverkeer om verdachte activiteiten tijdig op te merken.
- Implementeer versleuteling op zowel wifi als webinterface, idealiter met WPA3 en HTTPS met geldige certificaten.
- Gebruik extra tools voor een diepgaandere beveiligingsanalyse, zoals Wireshark voor packet sniffing en Aircrack-ng voor wifi-audits.
- Plan regelmatige audits in en blijf op de hoogte van nieuwe dreigingen en best practices.
Door deze stappen te volgen, verhoogt u niet alleen de weerbaarheid van uw netwerk tegen aanvallen, maar creëert u ook een basis voor structureel risicobeheer. Dit is essentieel in een tijdperk waarin cyberdreigingen steeds geavanceerder worden en de gevolgen van een datalek enorm kunnen zijn.
Meer praktische handleidingen over het grondig controleren van wifi-beveiligingsaudits en netwerkapparatuur zijn beschikbaar via gerenommeerde bronnen zoals gedetailleerde analyses van netwerkapparatuur.